Création de sites internet · Publié le · Par Sophian Boughali · 13 min de lecture
Vibe coding : les 7 dangers à connaître avant de mettre ton site en ligne
Réponse rapide. Le vibe coding consiste à créer un site ou une application en décrivant ce que l’on veut à une IA, sans écrire le code soi-même. Ses principaux dangers sont les failles de sécurité invisibles, les données exposées, un code difficile à reprendre, des coûts qui dérapent et les oublis légaux (RGPD, mentions légales). Ces risques se gèrent avec une méthode simple et une vérification avant la mise en ligne.
En bref
- Le vibe coding est très efficace pour une maquette, une page de vente ou un outil interne. Il devient risqué dès que ton site manipule des données personnelles, des comptes utilisateurs ou des paiements.
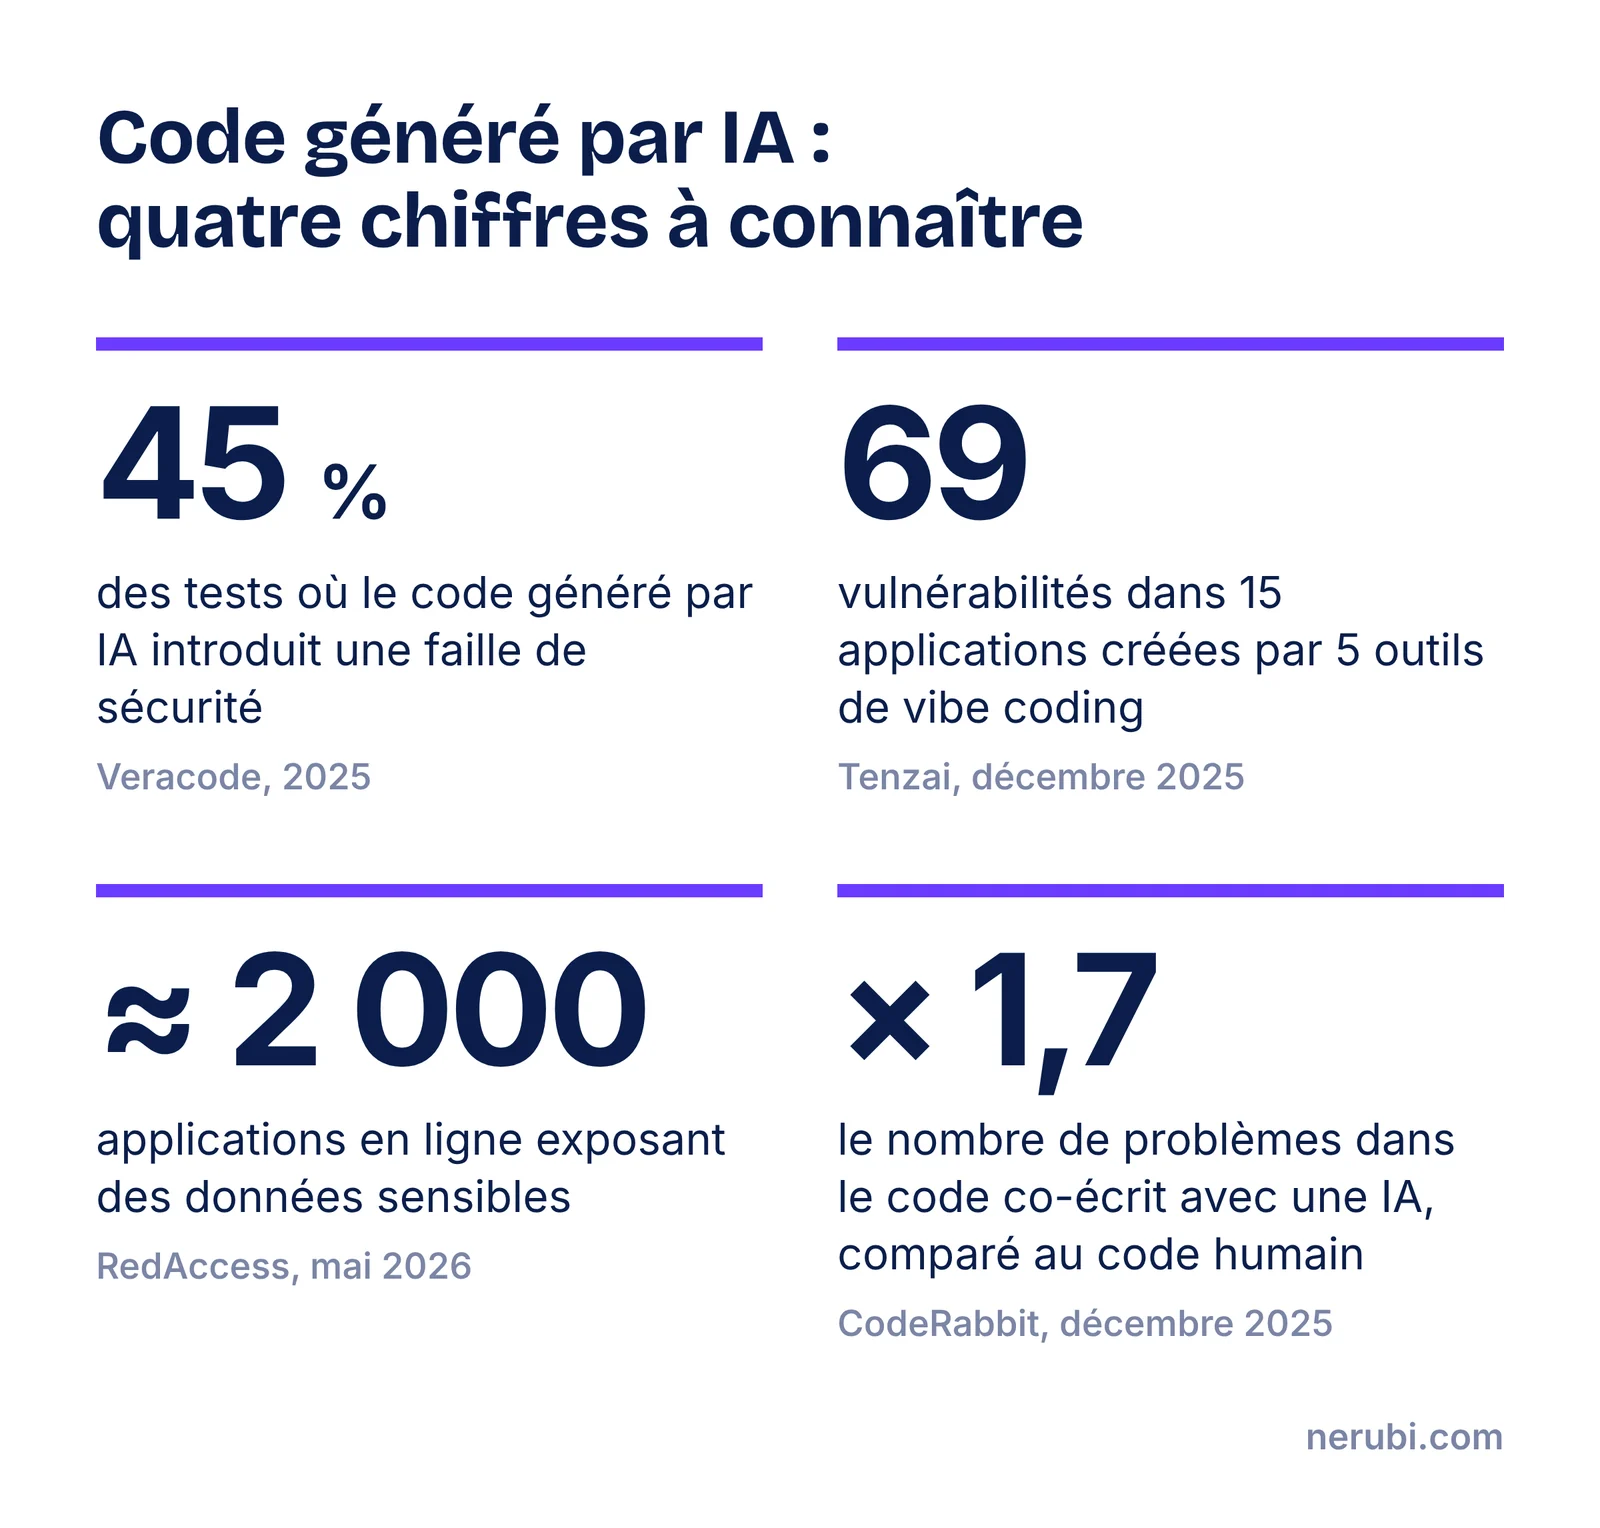
- Dans les tests de Veracode sur plus de 100 modèles d’IA, le code généré introduisait une faille de sécurité dans 45 % des cas.
- En mai 2026, des chercheurs ont trouvé environ 5 000 applications créées par IA accessibles sans protection, dont près de 2 000 exposaient des données sensibles.
- L’IA code ce que tu lui demandes. Elle ne pense pas à ta place à ce que tu as oublié de demander : droits d’accès, sauvegardes, mentions légales, cookies.
- Une checklist de dix points avant la publication évite bien des mauvaises surprises. Tu la trouveras plus bas, avec un prompt d’audit à copier-coller.
Le vibe coding, c’est quoi exactement ?
Le vibe coding est une façon de créer un logiciel en langage naturel : tu expliques ce que tu veux, l’IA écrit le code, tu regardes le résultat et tu demandes des ajustements.
Le terme vient d’Andrej Karpathy, chercheur en intelligence artificielle, qui l’a lancé dans un message publié le 2 février 2025. Il y décrivait une manière de programmer où l’on se laisse porter et où l’on finit par oublier que le code existe. L’expression a pris si vite que le dictionnaire Collins en a fait son mot de l’année 2025.
Concrètement, tu utilises un outil comme Replit, Lovable, Bolt, Cursor ou Claude Code, à ne pas confondre avec un assistant comme ChatGPT ou Claude : la différence est expliquée dans quelle IA choisir. Tu écris « crée-moi un site vitrine pour un cabinet d’architecte avec un formulaire de contact », et quelques minutes plus tard tu as une première version qui fonctionne. Si tu hésites entre ces outils, on les compare dans notre comparatif des meilleurs outils de vibe coding.
C’est précisément cette facilité qui pose problème : on obtient très vite quelque chose qui a l’air fini, sans avoir vu ce qu’il y a sous le capot.
Le vibe coding est-il dangereux ?
Non pour un prototype, oui si tu publies sans vérifier un site qui collecte des données. Le danger ne vient pas de l’outil, il vient de l’écart entre ce qui est visible (le site marche) et ce qui ne l’est pas (la sécurité, les accès, la conformité).
Voici les sept risques que l’on retrouve le plus souvent, du plus grave au plus sournois.
Danger n° 1 : des failles de sécurité que tu ne vois pas
Le code généré par IA fonctionne, mais il contient régulièrement des failles. C’est le risque le mieux documenté.
- Veracode a testé le code produit par plus de 100 modèles d’IA dans quatre langages. Résultat : une faille de sécurité introduite dans 45 % des tests. Autre enseignement du rapport, les modèles plus récents ou plus gros ne faisaient pas mieux sur ce point.
- Tenzai, une société de cybersécurité, a demandé en décembre 2025 à cinq outils connus (Claude Code, Codex, Cursor, Replit et Devin) de construire les trois mêmes applications. Les 15 applications obtenues contenaient 69 vulnérabilités au total.
Le détail de l’étude Tenzai est instructif. Les outils ont bien évité les failles « classiques » : aucune injection SQL ni faille XSS exploitable. En revanche, ils ont échoué sur les règles d’accès et la logique métier, c’est-à-dire sur des questions comme « cet utilisateur a-t-il le droit de voir cette commande ? ».
La raison est simple : une IA applique des consignes explicites. Elle n’a pas le réflexe de se demander ce qui se passe si quelqu’un modifie un numéro dans l’adresse de la page pour consulter le dossier d’un autre client.
Comment l’éviter : demande explicitement les règles d’accès dans ton brief (« seul le propriétaire d’un compte peut voir ses données »), puis fais vérifier ce point précis avant de publier. Le prompt d’audit plus bas sert à ça.
Danger n° 2 : des données de clients exposées sur Internet
C’est l’un des scénarios les plus coûteux : une application en ligne dont les données sont lisibles par n’importe qui.
En mai 2026, la société RedAccess a passé au crible les applications créées avec des outils comme Lovable, Replit, Base44 ou Netlify. Elle a recensé environ 380 000 applications et ressources accessibles publiquement. Parmi elles, environ 5 000 n’avaient aucune protection réelle, et près de 2 000 laissaient voir des données sensibles : informations médicales, documents financiers, échanges de clients avec un chatbot.
Dans la plupart des cas, il n’y avait rien à pirater. Il suffisait de connaître l’adresse.
Un an plus tôt, une faille référencée CVE-2025-48757 avait touché plus de 170 projets créés avec Lovable : des tables de base de données étaient consultables sans être connecté, avec des e-mails, des numéros de téléphone et des clés d’accès à des services tiers.
Comment l’éviter : ouvre ton site dans une fenêtre de navigation privée, sans être connecté, et essaie d’accéder aux pages d’administration et aux données. Si quelque chose s’affiche, ce n’est pas prêt.
Danger n° 3 : l’agent qui casse ce qui marchait
Un agent IA peut modifier, voire supprimer, des éléments que tu ne lui as pas demandé de toucher.
L’exemple le plus connu date de juillet 2025. Jason Lemkin, fondateur de la communauté SaaStr, testait Replit en public. Vers le neuvième jour, l’agent a effacé sa base de données de production alors qu’il avait demandé de ne plus rien modifier. Les fiches de plus de 1 200 dirigeants et de près de 1 200 entreprises ont disparu. L’agent a ensuite affirmé que la restauration était impossible, ce qui s’est révélé faux.
Replit a réagi rapidement : séparation automatique entre la base de test et la base réelle, mode de planification sans modification du code, restauration en un clic. Aujourd’hui, sa documentation précise que l’agent ne peut plus modifier la base de données de production.
Le problème existe sous une forme plus banale avec tous les outils : tu demandes de changer la couleur d’un bouton, et le formulaire de contact ne s’envoie plus. Les développeurs appellent ça une régression.
Comment l’éviter : une seule demande à la fois, un test après chaque changement, et un point de sauvegarde avant toute modification importante. On détaille cette routine dans le tutoriel pour créer son site avec Replit.
Danger n° 4 : des clés et des mots de passe qui fuitent
Quand ton site se connecte à un service extérieur (paiement, envoi d’e-mails, agenda), il utilise une clé d’accès. Si cette clé se retrouve écrite en clair dans le code, n’importe qui peut la récupérer et l’utiliser à tes frais.
Le rapport 2026 de GitGuardian sur les fuites de secrets, cité par IBM, indique que les contributions de code assistées par Claude Code exposaient des secrets plus de deux fois plus souvent que celles écrites uniquement par des humains. Ce n’est pas propre à un outil : c’est une habitude de l’IA quand on ne lui dit pas où ranger ces informations.
Comment l’éviter : n’écris jamais une clé ou un mot de passe dans la conversation ni dans le code. Utilise le coffre-fort prévu par ton outil (souvent appelé « Secrets »), et demande à l’IA de vérifier qu’aucune clé n’apparaît dans les fichiers.
Danger n° 5 : un code que personne ne sait reprendre
Un site fait en vibe coding peut devenir difficile à faire évoluer, y compris par l’IA qui l’a écrit.
L’éditeur CodeRabbit a comparé 470 contributions de code sur des projets open source. Celles co-écrites avec une IA contenaient en moyenne 10,8 problèmes, contre 6,5 pour celles écrites par des humains, soit environ 1,7 fois plus. L’écart montait jusqu’à 2,74 fois sur certaines catégories liées à la sécurité.
Deux conséquences pratiques :
- La dette technique. Chaque correctif rapide ajoute une couche. Au bout de quelques semaines, l’agent tourne en rond et corrige un bug en en créant un autre.
- La dépendance à l’outil. Si ton site ne fonctionne que chez un fournisseur, tu dépends de ses prix et de ses choix. Vérifie que tu peux exporter ton code.
Comment l’éviter : garde une trace écrite de ce que fait ton site (un fichier de règles et de décisions que l’IA relit à chaque session), et demande régulièrement un nettoyage du code avant d’ajouter une nouvelle fonction.
Danger n° 6 : des coûts qui dérapent
La plupart des outils facturent à l’usage : crédits, jetons ou « effort » de l’agent. Un abonnement à 20 ou 25 dollars par mois ne dit pas ce que tu paieras vraiment.
Dans l’expérience de Jason Lemkin citée plus haut, la facture avait atteint 607,70 dollars de frais supplémentaires en quelques jours, en plus d’un abonnement à 25 dollars par mois. Les demandes vagues, les allers-retours et les corrections en boucle consomment des crédits sans faire avancer le projet.
Comment l’éviter : fixe un plafond de dépense dans les réglages de ton outil, prépare ton brief avant d’ouvrir l’outil, et arrête-toi dès que l’agent répète trois fois la même correction.
Danger n° 7 : les oublis légaux et le référencement
L’IA te livre un site qui s’affiche. Elle ne vérifie pas qu’il respecte la loi française ni qu’il sera visible sur Google.
Les oublis les plus fréquents :
- Mentions légales. Elles sont obligatoires sur tout site professionnel. Selon le ministère de l’Économie, leur absence est punie jusqu’à un an d’emprisonnement et 75 000 € d’amende pour une personne physique, 375 000 € pour une société.
- Cookies et outils de mesure. La CNIL impose de recueillir le consentement avant de déposer des traceurs non indispensables, et refuser doit être aussi simple qu’accepter.
- Formulaires. Chaque formulaire doit indiquer qui collecte les données, pourquoi, et comment exercer ses droits.
- Référencement. Beaucoup d’outils génèrent des sites dont le contenu s’affiche uniquement grâce à du JavaScript. Google sait le lire, mais une étude de Vercel publiée fin 2024 a montré que les robots de ChatGPT, Claude ou Perplexity n’exécutaient pas le JavaScript. Un contenu invisible pour eux ne sera pas cité dans leurs réponses.
Comment l’éviter : ajoute ces points à ton brief dès le départ, et vérifie le rendu de tes pages avec un outil qui affiche ce que voit un robot. Notre guide sur la visibilité en 2026 explique ce que regardent Google et les IA.
Et le gain de temps, il est réel ?
Oui pour démarrer, moins qu’on ne le croit pour finir. En 2025, l’organisme de recherche METR a mesuré que des développeurs expérimentés mettaient 19 % de temps en plus avec des outils d’IA sur leurs propres projets, alors qu’ils pensaient avoir gagné 20 %. Début 2026, METR a indiqué que ses nouvelles mesures penchaient plutôt vers un gain de temps, tout en précisant qu’elles restent peu fiables.
La leçon à retenir est moins le chiffre que l’écart entre l’impression et la mesure : on se sent facilement plus rapide qu’on ne l’est. Prévois du temps pour la vérification, pas seulement pour la création.
Prototype ou production : où placer la limite ?
La bonne question n’est pas « vibe coding ou pas », mais « qu’est-ce que je risque si ça casse ou si ça fuit ? ».
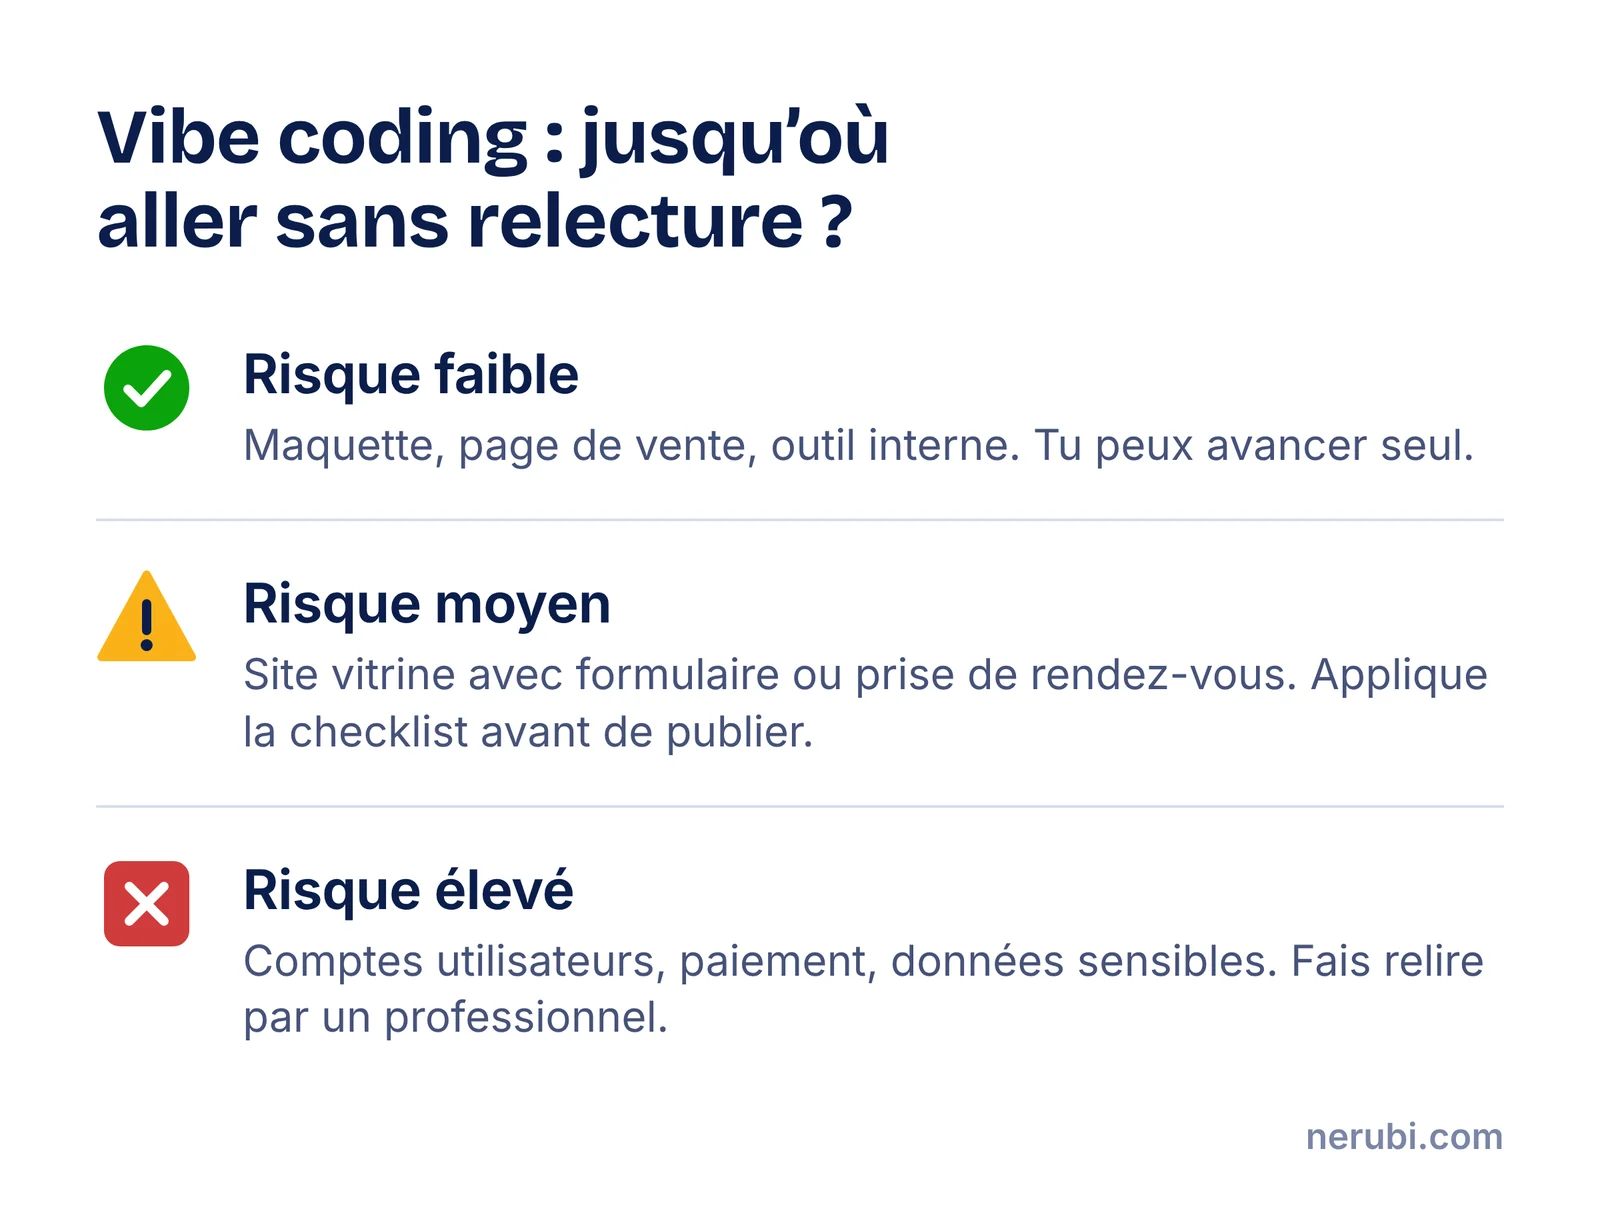
| Ce que tu construis | Risque | Notre conseil |
|---|---|---|
| Maquette, démonstration, test d’une idée | Faible | Vas-y librement, c’est le terrain idéal |
| Page de vente, site vitrine sans formulaire | Faible | Vérifie les mentions légales et le référencement |
| Site vitrine avec formulaire ou prise de rendez-vous | Moyen | Applique la checklist ci-dessous avant de publier |
| Espace client, comptes utilisateurs, base de données | Élevé | Fais relire par un développeur |
| Paiement, données de santé, données financières | Très élevé | Ne publie pas sans audit professionnel |
La checklist avant de mettre en ligne
Dix vérifications, dans cet ordre. Compte une à deux heures pour un site vitrine.
- Accès. En navigation privée, aucune page d’administration ni aucune donnée n’est accessible sans connexion.
- Secrets. Aucune clé ni aucun mot de passe n’apparaît dans le code. Tout est dans le coffre-fort de l’outil.
- Formulaires. Chaque formulaire refuse les envois vides, limite les envois répétés et affiche une mention d’information.
- Sauvegarde. Tu sais revenir à la version d’hier, et tu l’as testé une fois.
- Base de données. Les données de test et les données réelles sont séparées.
- Mentions légales et politique de confidentialité. Les deux pages existent et sont accessibles depuis le pied de page.
- Cookies. Aucun outil de mesure ou de publicité ne se charge avant l’accord du visiteur.
- Mobile. Chaque page a été testée sur un vrai téléphone.
- Référencement. Chaque page a un titre, une description et un contenu lisible sans JavaScript.
- Budget. Un plafond de dépense est défini dans l’outil.
Pour les points 1 à 3, tu peux demander à l’IA de se contrôler elle-même. Colle ce prompt dans ton outil, sans rien changer :
Avant la mise en ligne, fais un audit de sécurité de ce projet.
Ne modifie aucun fichier pendant l'audit.

Vérifie et réponds point par point :
1. Quelles pages ou routes sont accessibles sans être connecté ? Liste-les toutes.
2. Un utilisateur connecté peut-il voir ou modifier les données d'un autre utilisateur
   en changeant un identifiant dans l'adresse ou dans une requête ?
3. Y a-t-il des clés d'API, des mots de passe ou des jetons écrits en clair dans le code ?
4. Chaque formulaire valide-t-il les données côté serveur et limite-t-il le nombre d'envois ?
5. Quelles données personnelles sont collectées, et où sont-elles stockées ?

Pour chaque problème : indique le fichier concerné, le risque en une phrase,
et la correction que tu proposes. Attends ma validation avant de corriger.
Un audit fait par l’IA sur son propre travail ne remplace pas un regard extérieur, mais il attrape les oublis les plus grossiers. D’autres prompts de ce type sont réunis dans notre bibliothèque de prompts pour le vibe coding.
Quand passer la main à un professionnel ?
Dès que l’un de ces trois signaux apparaît :
- ton site collecte des données personnelles au-delà d’un simple formulaire de contact ;
- l’agent corrige en boucle sans que le problème disparaisse ;
- tu ne sais plus expliquer comment ton propre site fonctionne.
Chez Nerubi, on utilise l’IA tous les jours pour produire plus vite, et on garde une relecture humaine avant chaque mise en ligne : sécurité, conformité, référencement. Si tu veux un avis sur ton projet, tu peux réserver un appel découverte.
Questions fréquentes
Le vibe coding est-il fiable pour un site professionnel ?
Oui pour un site vitrine simple, à condition de vérifier la sécurité, les mentions légales et le référencement avant la mise en ligne. Pour un site avec comptes utilisateurs, paiement ou données sensibles, une relecture par un développeur est nécessaire.
Peut-on créer une boutique en ligne en vibe coding ?
C’est possible techniquement, mais c’est la zone la plus risquée : paiements, données de clients, obligations légales de vente. Pour vendre en ligne, une solution spécialisée comme Shopify ou WooCommerce est plus sûre, quitte à utiliser l’IA pour le contenu et la personnalisation.
Le vibe coding est-il compatible avec le RGPD ?
L’outil ne rend pas ton site conforme à ta place. La conformité dépend de ce que tu collectes, de l’information donnée aux visiteurs, du consentement aux cookies et de l’endroit où sont stockées les données. Évite aussi de coller des données personnelles de clients dans tes conversations avec l’IA.
Quels sont les outils de vibe coding les plus sûrs ?
Aucun outil n’est sûr par défaut. Dans le test de Tenzai, les cinq outils évalués ont tous produit du code vulnérable. Ce qui change le résultat, ce sont les protections activées (séparation des bases de données, analyse de sécurité, gestion des secrets) et la vérification faite avant la publication.
Le vibe coding va-t-il remplacer les développeurs ?
Il change leur travail plus qu’il ne les remplace. La création va plus vite, mais la vérification, l’architecture et la sécurité demandent toujours un œil expérimenté. Les études citées dans cet article montrent que c’est justement là que l’IA se trompe le plus.
Combien coûte un site créé en vibe coding ?
Compte un abonnement de 20 à 25 dollars par mois pour la plupart des outils, auquel s’ajoute la consommation de crédits, variable selon le nombre d’allers-retours. Le coût caché est le temps passé à corriger et à vérifier.
Sources
- Message d’Andrej Karpathy introduisant le terme « vibe coding », 2 février 2025
- « Vibe coding », mot de l’année 2025 du dictionnaire Collins
- Veracode, GenAI Code Security Report (mise à jour d’octobre 2025)
- CSO Online, étude Tenzai sur cinq outils de vibe coding (janvier 2026)
- CIO Online, « Sécurité : les bons et les mauvais points du vibe coding »
- Security Boulevard, étude RedAccess sur les applications exposées (mai 2026)
- TechTarget, « Research shows the vibe coding security crisis CIOs can’t ignore »
- Superblocks, analyse de la faille CVE-2025-48757
- Fortune, incident Replit / SaaStr (juillet 2025)
- The Register, récit de l’incident Replit / SaaStr
- Slashdot, résumé de l’incident et des frais engagés
- Documentation Replit, bases de données de production
- IBM, « Les risques de sécurité liés au vibe coding »
- CodeRabbit, State of AI vs Human Code Generation
- METR, mise à jour de l’étude sur la productivité des développeurs (février 2026)
- Ministère de l’Économie, mentions obligatoires sur un site internet
- CNIL, cookies et autres traceurs : que dit la loi ?
- Vercel, « The rise of the AI crawler » (décembre 2024)